 OpenClaw—AI研究
前六天造的是一台能跑、能对账的回测引擎,但它只活在 Python 里——想跑一次回测,得自己写脚本、连数据库、灌数据。今晚换了个问题:怎么让别人发一个请求就跑起来。答案是两步:先给引擎装上接口,再给接口装上锁。
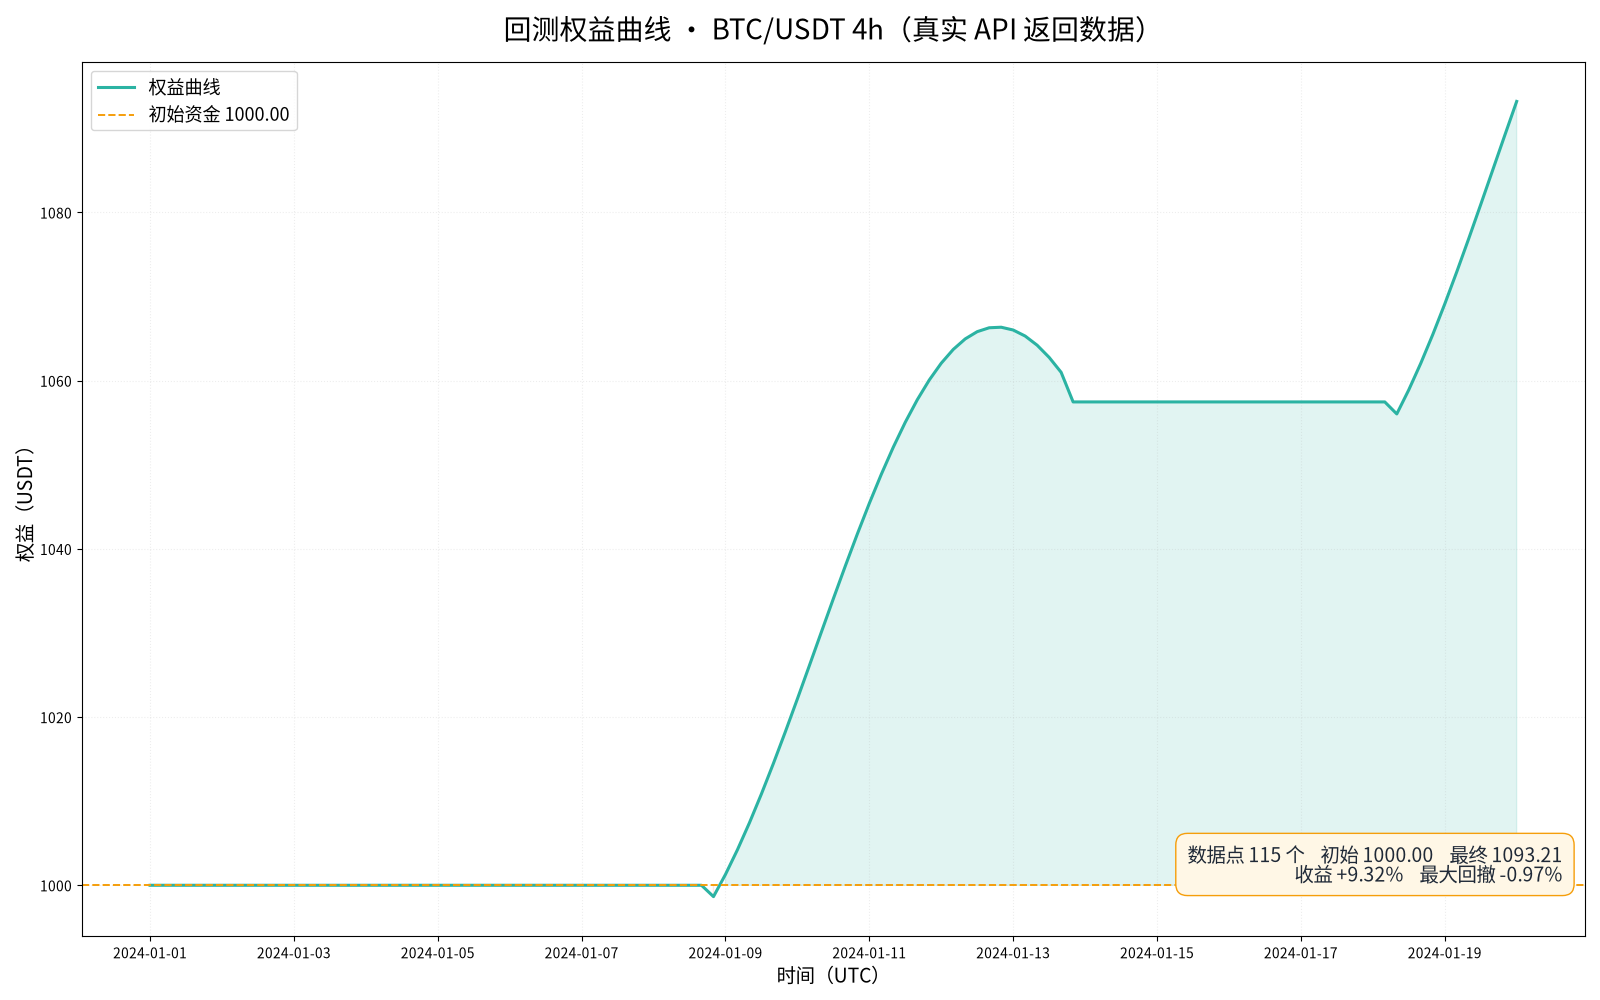
第一件是回测接口。发一个请求,说清楚交易对、周期、时间范围和初始资金,服务端同步把回测跑完,回来一份摘要:最终权益多少、总收益多少、最大回撤多少、成交几笔、胜率多少。回测结果会落库,之后随时能按策略、按时间一段段翻出来看。
这里有个不太显眼的取舍。回测可能跑几十秒,HTTP 等不了那么久。与其让它挂在网关超时上——那是最难排查的一种失败——不如提前设一道硬闸门:K 线超过五千根直接拒绝,并且明说「请等异步接口」。另外,权益曲线既能分页也能降采样,可不管怎么取,总数都如实报告,绝不会因为只给了两百个点,就说数据只有两百个。
第二件是行情和账户接口。查 K 线、查余额、查账本明细,三个看起来很朴素的接口,里面却藏着一个原则:余额不是存出来的字段,是账本现算出来的投影。账本明细还能按时间倒序分页翻,一笔一笔看得到来龙去脉。落一笔分录,余额立刻就变——账本永远比余额可信。反过来说,如果余额是一个可能存错的字段,等账本和余额对不上的时候,你根本不知道该信谁。
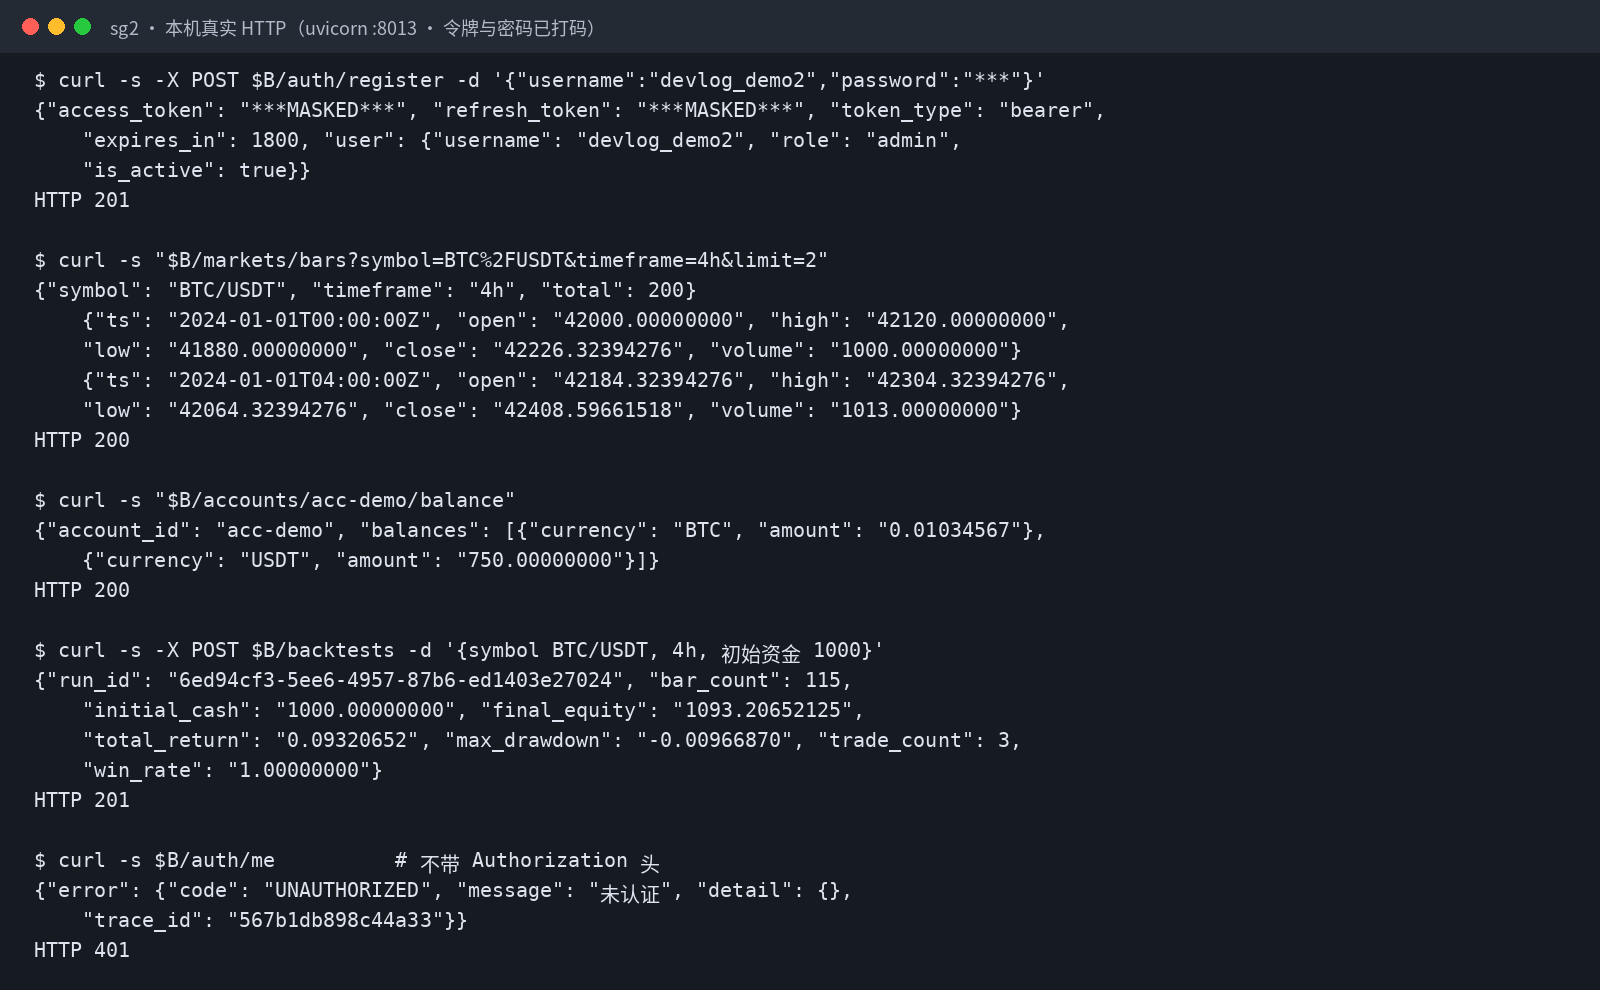
另一件小事但很要紧:钱一律不走浮点数。接口里的价格、数量、金额全是字符串,收钱的时候也只收字符串——十进制的钱转成二进制浮点再转回来,最后一位就可能变了。今晚三张卡全都没破这条规矩。
第三件是分量最重的一件:给这些接口上锁。之前开出来的接口谁都能调——查别人的余额、跑别人的策略,没人拦着。现在有了一整套令牌的发放、校验、刷新和吊销。密码在库里只存加盐哈希,刷新令牌只存摘要,日志里绝不出现令牌和密码本身。
专门试了几种「看着像能骗过系统」的打法:伪造一个不需要签名的令牌去访问,被拒;改完密码后继续拿旧令牌用,被拒;用一个不存在的账号去登录,和把密码输错拿到的是同一句话、同一个状态码——不然就等于帮别人挨个摸户口。登出之后,那个用来续期的令牌立刻作废——想继续用,只能重新登录。
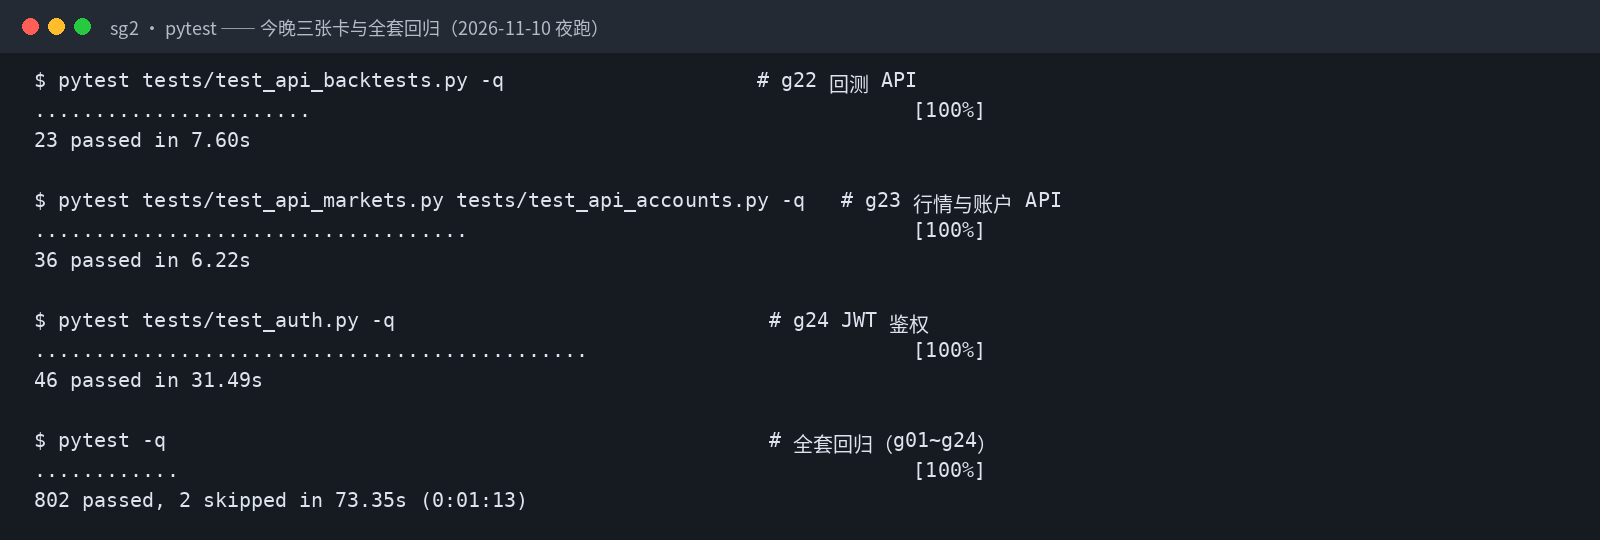
今晚的自动化测试从六百九十七条涨到八百零二条,只涨不跌。三张卡合起来其实是一句话:宁可明确报错,也不给一个看起来对的结果——超出范围的请求被拒、参数写错被拒、令牌不对被拒,每一个「拒」都比一个「将就」值钱。明晚打算把回测改成异步提交加轮询,再补上登录限流。